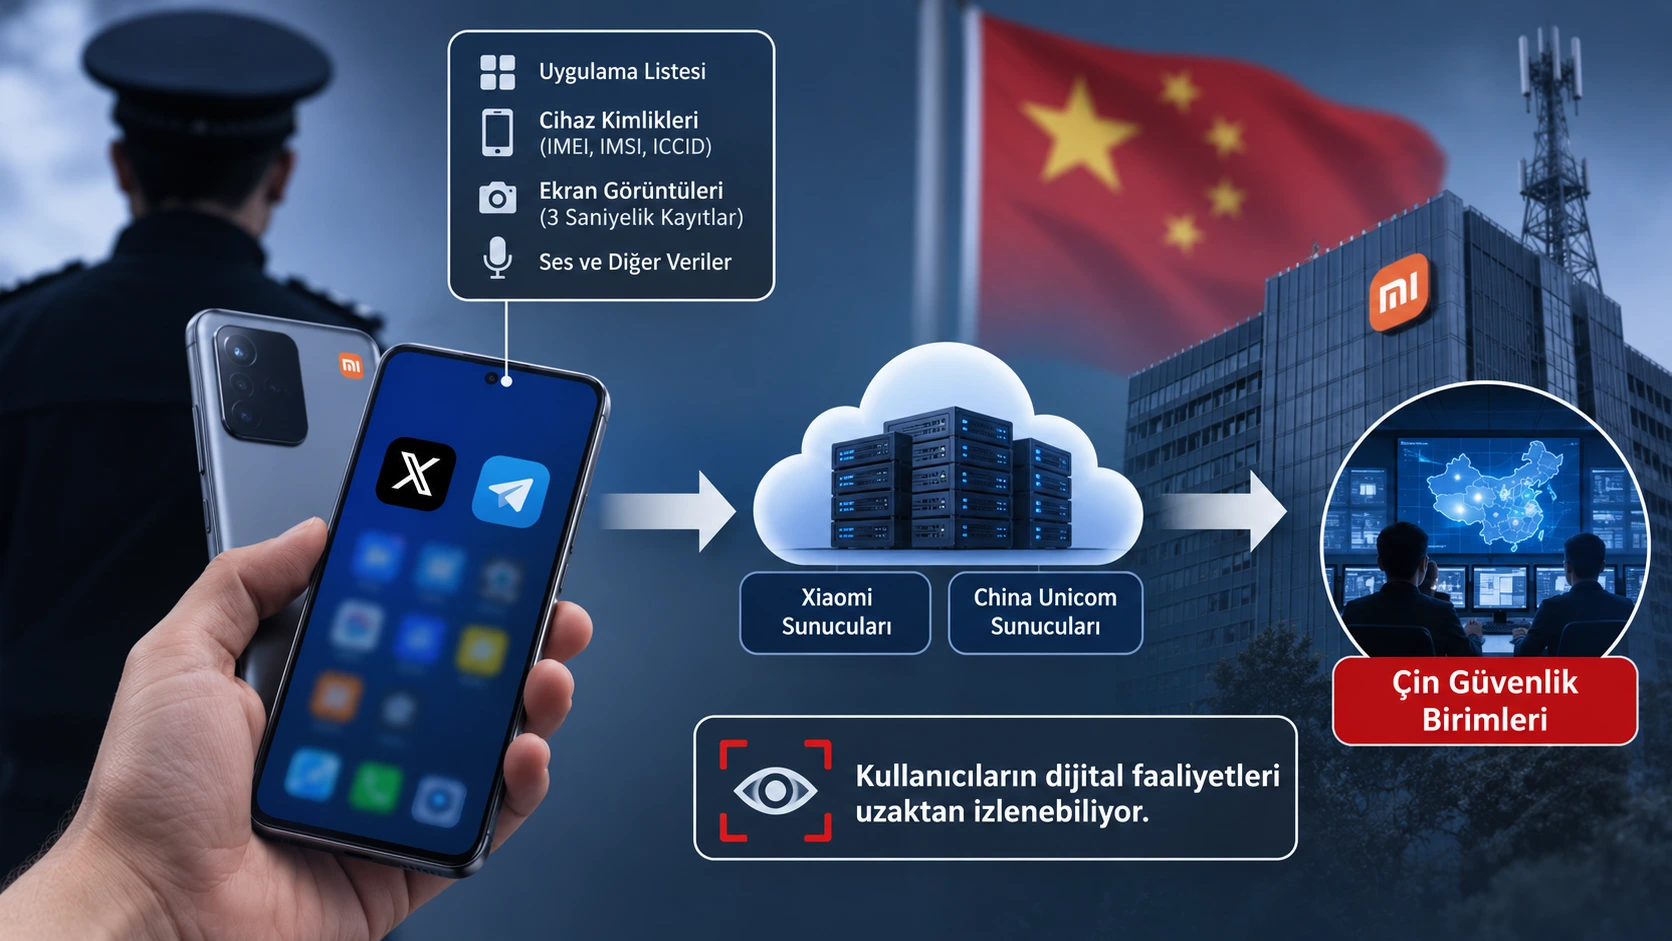
Çinli bir X kullanıcısının Xiaomi 14 üzerinde yaptığı teknik inceleme, telefonlardaki sistem bileşenlerinin uygulama listelerini, cihaz ve SIM kart kimliklerini raporladığını, ekran görüntüsü ve video kayıtlarıyla ilgili verileri işlediğini ortaya koydu. Bağımsız bir teknik araştırmada da Xiaomi’nin güvenlik altyapısının ekran görüntülerini kaydettiği doğrulandı. Bulgular, Çin üretimi telefonların mahremiyet ve veri güvenliği açısından nasıl bir risk taşıdığı sorusunu gündeme getirdi.
XIAOMI 14 ÜZERİNDEKİ İNCELEME DİKKAT ÇEKTİ
31 Ekim 2026’da MeT (@MeTerminator666) adlı Çinli X kullanıcısı, Çin’de üretilen Android telefonların yabancı uygulamaları takip edebilecek sistem bileşenleri barındırdığına ilişkin teknik incelemesini paylaştı. Kullanıcı, Çin üretimi Android telefon kullanan bazı arkadaşlarının kısa süre önce yerel polis tarafından arandığını ve kendilerinden X ile Telegram uygulamalarını kaldırmalarının istendiğini aktardı.
Bu gelişmenin ardından arkadaşlarından birine ait root yetkisi bulunan Xiaomi 14 model telefonu inceleyen kullanıcı, cihazda HyperOS 3 işletim sistemi altında çalışan iki sistem bileşenine dikkat çekti: SystemHelper ve Sistem Güvenlik Bileşeni.
İncelemeye göre bu bileşenler, telefona yüklenen uygulamaların listesini farklı sunuculara aktarıyor. SystemHelper’ın China Unicom’a ait bir sunucuya, Sistem Güvenlik Bileşeni’nin ise Xiaomi’nin dolandırıcılıkla mücadele altyapısına veri gönderdiği belirtildi. teapawt+1
TELEFONDAKİ UYGULAMALAR VE KİMLİK BİLGİLERİ RAPORLANIYOR
Paylaşılan teknik incelemede SystemHelper’ın son 24 saat içerisinde kullanılan uygulamaları takip ettiği, telefona yüklenmiş uygulamaları listelediği ve bunları kullanım istatistikleri ile internet trafiği bilgileriyle ilişkilendirdiği kaydedildi.
Daha dikkat çekici ayrıntı ise veri paketlerinin IMEI, IMSI ve ICCID gibi cihaz ve SIM kart kimlik alanlarını da içermesi.
Bu yapı, uygulama kullanım bilgilerinin belirli bir telefon ve SIM kartla ilişkilendirilerek aktarılabilmesine imkân sağlıyor.
Sistem Güvenlik Bileşeni’nin ise üçüncü taraf uygulamaların isimlerini, paket bilgilerini, sürümlerini ve dijital imza özetlerini raporladığı belirtildi.
Böylece kullanıcının telefonuna hangi uygulamaları yüklediği ve bunların kullanımına ilişkin bazı bilgiler sistem tarafından işlenebiliyor.
EKRANLAR ÜÇ SANİYELİK VİDEOLARLA KAYDEDİLİYOR
İncelemenin en dikkat çekici bölümü, Sistem Güvenlik Bileşeni’nde bulunan ekran kaydı mekanizması oldu.
Paylaşımda aktarılan teknik bulgulara göre sistem, 720 × 1280 çözünürlükte ve saniyede 24 kare hızında yaklaşık üç saniyelik ekran videoları oluşturabiliyor.
İşlem şu şekilde gerçekleşiyor:
- Telefonun ekran kaydı başlatılıyor.
- Yaklaşık üç saniyelik görüntü MP4 dosyasına kaydediliyor.
- Video Base64 formatına dönüştürülüyor.
- Şifrelenerek Xiaomi’nin bulut sunucusuna gönderiliyor.
- Sunucudan risk değerlendirmesi bekleniyor.
- Risk tespit edilmezse geçici kayıt siliniyor ve işlem yeniden başlatılıyor.
Risk tespit edilmesi durumunda ise video kaydının saklandığı, kullanıcıya uyarı gösterildiği ve hizmetin durdurulduğu aktarılıyor.
Bu mekanizmanın tarif edildiği şekilde çalışması, telefon ekranında görüntülenen içeriklerin uzaktaki sunucularda analiz edilebilmesi anlamına geliyor. Özellikle mesajlaşma uygulamaları, sosyal medya hesapları ve haber kaynakları açısından bu durum ciddi mahremiyet soruları doğuruyor. Tinh tế+1
BAĞIMSIZ TEKNİK İNCELEME DE BENZER BULGULARA ULAŞTI
Söz konusu açıklamalar tek bir X kullanıcısının paylaşımıyla sınırlı değil.
ChrisLi-Tech adlı teknoloji blogunda 13 Ekim 2026’da yayımlanan başka bir tersine mühendislik çalışmasında, Redmi K90 model ve HyperOS 3.0.306 sürümüne sahip bir cihaz incelendi.
Araştırmacı, Xiaomi’nin güvenlik altyapısında ekran görüntüsü, ekran paylaşımı, uygulama yükleme ve dolandırıcılıkla ilişkili iletişim kayıtlarını takip eden bileşenler tespit etti.
İncelemede, telefondaki güvenlik bileşenine ait SQLite veri tabanında ekran görüntülerinin zaman kayıtlarının tutulduğu belirlendi. Araştırmacı, veri tabanındaki ekran görüntüsü kayıt sayısının normal bir ekran görüntüsü alındıktan sonra 94’ten 95’e yükseldiğini gösterdi.
Daha da dikkat çekici olanı, telefonun güvenlik uygulamasının gizlilik politikasına onay verilmemesine rağmen arka plandaki ekran görüntüsü kayıt mekanizmasının çalışmaya devam etmesiydi.
Araştırmada ayrıca Xiaomi’nin XSOF adlı güvenlik altyapısı üzerinden bazı üçüncü taraf uygulamalara cihazdaki risk davranışlarına ilişkin bilgilere erişim imkânı sağlayan bir sistem bulunduğu aktarıldı. ChrisLi-Tech+1
Bu araştırma, ekran görüntüsü olaylarının kaydedildiğini ve bazı sistem işlevlerinin çalıştığını cihaz üzerinde gösteriyor. Ancak her ekran görüntüsünün veya video kaydının sürekli olarak Xiaomi sunucularına gönderildiğini tek başına kanıtlamıyor.
XIAOMI’NİN KENDİ GİZLİLİK POLİTİKASI DA VERİ TOPLAMAYI AÇIKLIYOR
Xiaomi’nin resmî gizlilik politikasında cihaz ve SIM kart bilgileri, IMEI ve IMSI numaraları, yüklü uygulama listeleri, uygulama kimlikleri ve kullanım istatistiklerinin belirli hizmetler kapsamında toplanabileceği belirtiliyor.
Şirket, bu verilerin kullanımını hizmet güvenliği, dolandırıcılığın önlenmesi ve ürünlerin geliştirilmesi gibi gerekçelerle açıklıyor.
Dolayısıyla tartışmanın önemli bir bölümü, Xiaomi’nin kendi belgelerinde de yer alan veri toplama uygulamalarının kapsamı ve nasıl kullanıldığıyla ilgili.
Ancak şirketin genel gizlilik politikası, Çin iç pazarına yönelik bütün cihazlarda yukarıda anlatılan ekran kaydı mekanizmasının bulunduğunu veya aynı şekilde çalıştığını göstermiyor. Xiaomi Gizlilik Merkezi+1
ÇİN ÜRETİMİ TELEFON KULLANANLAR AÇISINDAN NE ANLAMA GELİYOR?
Yaşanan gelişme, özellikle Çin’in kendi pazarı için ürettiği ve özel Android yazılımlarıyla çalışan telefonların veri güvenliği açısından sorgulanmasına neden oldu.
Burada önemli bir ayrım bulunuyor: İncelemeler Xiaomi’nin Çin pazarına yönelik cihazları ve belirli HyperOS sürümleri üzerinde gerçekleştirildi. Bu bulgular, Türkiye’de satılan bütün Xiaomi telefonların veya diğer Çin markalarının aynı mekanizmalara sahip olduğunu kanıtlamıyor.
Bununla birlikte Xiaomi’nin resmî belgelerinde uygulama ve cihaz bilgilerinin toplanmasının açıklanması, kullanıcıların telefonlarında hangi verilerin işlendiğini sorgulamasını gerektiriyor.
Özellikle Çin iç pazarı için üretilmiş telefonları yurt dışında kullananların cihazlarının yazılım sürümüne, bölgesel ROM yapılandırmasına ve gizlilik ayarlarına dikkat etmesi önem taşıyor.
DOĞU TÜRKİSTAN AÇISINDAN DA KRİTİK BİR MESELE
Çin’deki dijital gözetim tartışması, işgal altındaki Türk yurdu Doğu Türkistan açısından da ayrı bir önem taşıyor.
Uygur Türklerinin haberleşme, bilgi edinme ve uluslararası iletişim özgürlüğünün ciddi kısıtlamalarla karşı karşıya olduğu bir ortamda, telefonlardan elde edilebilecek uygulama listeleri ve dijital kullanım verileri daha büyük güvenlik sorunlarına yol açabilir.
Yurt dışındaki Uygur kuruluşlarıyla iletişim kuran, bağımsız haber kaynaklarını takip eden veya Çin yönetiminin politikalarını eleştiren kişilerin dijital faaliyetlerinin nasıl işlendiği bu açıdan önemli bir soru.
Bir telefonun hangi uygulamaları kullandığınızı, hangi cihazla haberleştiğinizi ve ekranınızda neler bulunduğunu kaydedebilmesi, artık yalnızca teknik bir mesele değil; kişisel mahremiyet ve haberleşme özgürlüğü meselesidir.
Kaynaklar ve incelemeler:
- MeT (@MeTerminator666), 31 Ekim 2026 tarihli orijinal X paylaşımı.
- ChrisLi-Tech, 13 Ekim 2026 tarihli HyperOS 3.0 İçerisindeki Dolandırıcılıkla Mücadele Bileşeninin Tersine Mühendislik Analizi.
- Xiaomi, Genel Gizlilik Politikası.
- Xiaomi, MIUI Uygulama Kullanım Verileri Teknik Belgesi.
İlk yorum yapan siz olun